Salta al contenuto

Piero Bosio Social Web Site Personale Logo Fediverso

Social Forum federato con il resto del mondo. Non contano le istanze, contano le persone
  • 🚨 🥷 Conti coder gets four years

    Mondo malware ransomnews cyberthreats conti
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 🥷 Conti coder gets four yearsOleksii Lytvynenko built a #malware loader and attacked 12 organizations.🔗 read more: https://securityaffairs.com/198931/cyber-crime/conti-hacker-who-built-malware-and-attacked-victims-gets-four-year-sentence.html?utm_source=mastodon&utm_medium=social&utm_campaign=fedica-Calendario-Editoriale#ransomNews #cyberthreats #Conti
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #Settra🧬 DiaSorin S.P.A. | Saluggia (VC)🎯 settore: C - Manifatturiero🔗 int.diasorin.com🗓️ 03 settembre 2026📄 sample: sì▪️ dati esfiltrati dichiarati: 221.00GB▪️ dati esfiltrati pubblicati: -⏲️ scadenza: 13 settembre 2026#ransomNews #cybersecurity #cyberthreats
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #TheGentlemen🧬 Exacta Labcenter S.P.A. | San Prospero (MO)🎯 settore: G - Commercio🔗 exactalabcenter.it🗓️ 29 agosto 2026📄 sample: -▪️ dati esfiltrati dichiarati: -▪️ dati esfiltrati pubblicati: -⏲️ scadenza: -#ransomNews #cybersecurity #cyberthreats
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #TheGentlemen🧬 General S.R.L. | Seravezza (LU)🎯 settore: G - Commercio🔗 generalgruppo.it🗓️ 28 agosto 2026📄 sample: -▪️ dati esfiltrati dichiarati: -▪️ dati esfiltrati pubblicati: -⏲️ scadenza: -#ransomNews #cybersecurity #cyberthreats
  • 🚨 UPDATE Stansted customer data stolen

    Mondo ransomnews cyberthreats databreach
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 UPDATE Stansted customer data stolenAttackers obtained emails, phone numbers, vehicle registrations and postcodes; airport operations and payment data were unaffected.🔗 read more: https://www.stanstedairport.com/help/data-security-incident/#ransomNews #cyberthreats #DataBreach
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 🤖 Boston Scientific attack disrupts shipmentsA global network outage limited systems used to process and ship medical-device orders.🔗 read more: https://www.helpnetsecurity.com/2026/08/27/boston-scientific-cyberattack-network-outage/#ransomNews #cyberthreats #Healthcare
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 Bureau of Alcohol, Tobacco, Firearms and Explosives Threat actor #Qilin lists Bureau of Alcohol, Tobacco, Firearms and Explosives on its DLS.#ransomNews #cyberthreat
  • 👉 Nobody "hacks in" anymore, somebody lets them in

    Mondo ransomnews cyberthreats
    1
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    👉 Nobody "hacks in" anymore, somebody lets them inThe numbers we track are only half the story.The other half is behavioural: who clicked, why it made sense to them, and what the attacker already knew before writing a single line of code.🔗 https://ransomnews.github.io/RedACT/?utm_source=mastodon&utm_medium=social&utm_campaign=fedica-Filone-3-(Avversario%252c-PAS)#ransomNews #cyberthreats
  • 🔎 Italian school vendor lists 6.1TB

    Mondo xploitrs fanpage ransomnews cyberthreats databreach
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🔎 Italian school vendor lists 6.1TB#xplOitrs lists stolen files for $50.000.Spaggiari Group says it's all ok.And the threat actor smirks.Thanks #FanPage for the mention, ransomNews is happy to serve 😎 🔗 read more: https://www.fanpage.it/innovazione/tecnologia/violato-il-gestore-dei-software-piu-usati-nelle-scuole-ditalia-dati-in-vendita-a-50-000-dollari/#ransomNews #cyberthreats #DataBreach
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
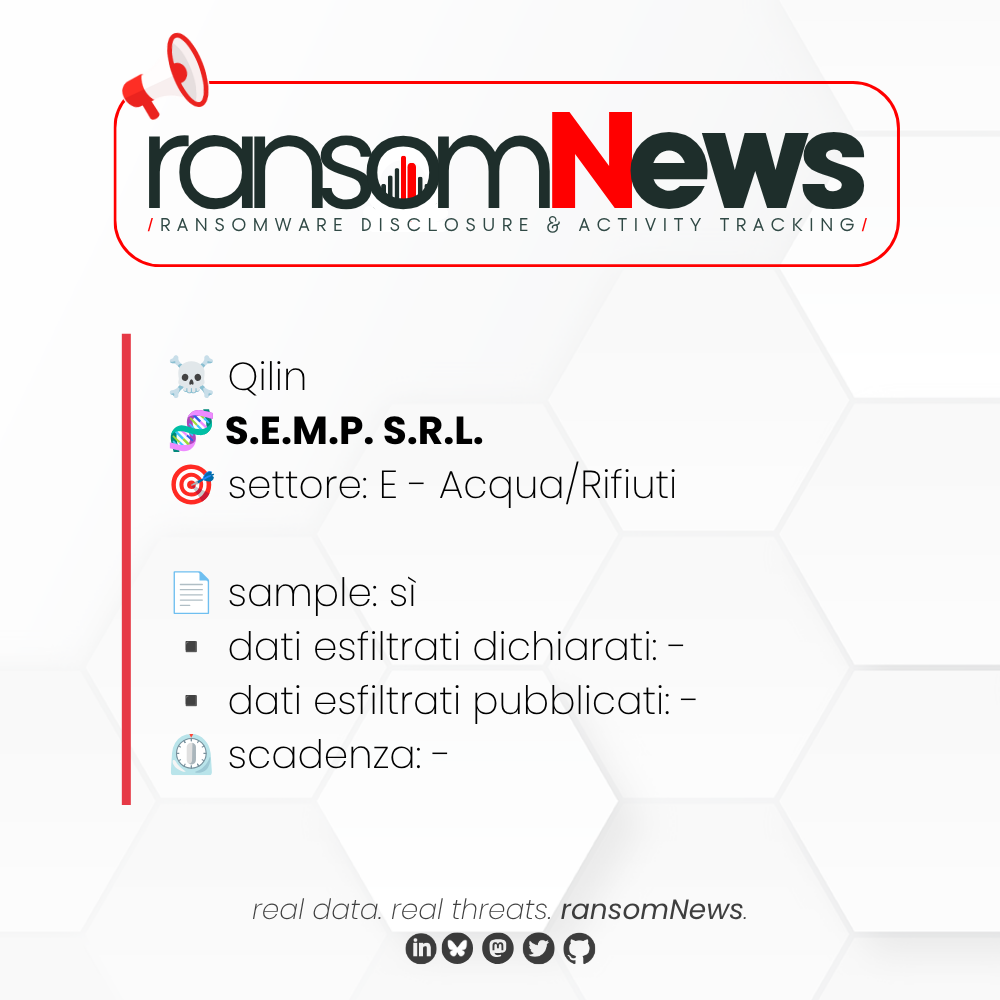
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #Qilin🧬 S.E.M.P. S.R.L. | Pero (MI)🎯 settore: N - Servizi professionali🔗 semp.it🗓️ 23 agosto 2026📄 sample: sì▪️ dati esfiltrati dichiarati: -▪️ dati esfiltrati pubblicati: -⏲️ scadenza: -#ransomNews #cybersecurity
  • 🚨 🚗 Malware hijacks #Android car units

    Mondo android dofun badbox ransomnews cyberthreats
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 🚗 Malware hijacks #Android car unitsAttackers abused #DoFun’s update channel to deploy a #BadBox downloader for fraud.🔗 read more: https://www.bleepingcomputer.com/news/security/hackers-infect-android-car-head-units-with-proxy-botnet-malware/?utm_source=mastodon&utm_medium=social&utm_campaign=fedica-Calendario-Editoriale#ransomNews #cyberthreats #Android
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    🚨 about Studio Boldrin & Aurore Development: two #Qilin victims, one narrow geographic clusterStudio Boldrin operates in Bibione, while Aurore Development manages #hospitality properties across Cavallino-Treporti and Bibione. Both were recently listed by the Qilin #ransomware group.No direct technical or corporate link has been confirmed. However, the geographic proximity raises a legitimate question: coincidence, shared IT supplier, common remote-access infrastructure, or the same Qilin affiliate exploiting a local #supplychain?A leak-site listing alone cannot establish a shared campaign. Confirmation would require matching initial-access vectors, overlapping infrastructure, common MSP/RMM tooling, shared credentials, or cross-victim data found in the leaked material.For now, this is a correlation worth monitoring, not an attribution.#ransomNews
  • ⚠️ $25 template powers phantom banks

    Mondo ransomnews cyberthreats fraud
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    ⚠️ $25 template powers phantom banksResearchers found 838 live fraud sites; 810 reused Cuex to create fake banking portals.🔗 read more: https://www.helpnetsecurity.com/2026/08/21/phantom-bank-websites-fraud-research/?utm_source=mastodon&utm_medium=social&utm_campaign=fedica-Calendario-Editoriale#ransomNews #cyberthreats #fraud
  • ⚠️ Deepfakes drive investment fraud at scale

    Mondo goldbull ransomnews cyberthreats fraud
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews@poliversity.it
    ⚠️ Deepfakes drive investment fraud at scale#GoldBull funnels victims into WhatsApp pump-and-dumps, while 208 linked CoinLure domains generated an estimated $187 million.🔗 read more: https://gbhackers.com/deepfake-investment-scam/?utm_source=mastodon&utm_medium=social&utm_campaign=fedica-Calendario-Editoriale#ransomNews #cyberthreats #fraud
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    🔎 US ruling puts EU-US data transfers at renewed riskNOYB warns a U.S. Supreme Court decision could undermine the legal basis of EU-US data transfers by weakening oversight of U.S. intelligence activities.🔗 read more: noyb.eu/en/us-suprem...#ransomNews #cybersecurity
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #TheGentlemen 🧬 Buratti S.N.C. | Bolzano 🎯 settore: calzature 🔗 buratti.it 🗓️ 15 giugno 2026 📄 sample: - ▪️ dati esfiltrati dichiarati: - ▪️ dati esfiltrati pubblicati: - ⏲️ scadenza: 25 giugno 2026 #ransomNews #cyberthreats #cybersecurity
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #Nova 🧬 Trevidea S.R.L. | Rimini 🎯 settore: elettronica di consumo 🔗 trevi.it 🗓️ 09 giugno 2026 📄 sample: - ▪️ dati esfiltrati dichiarati: 50.00GB ▪️ dati esfiltrati pubblicati: - ⏲️ scadenza: 24 giugno 2026 #ransomNews #cyberthreats
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    🚨 Chrome extension developers face tailored credential theft The phishing kit pulls real extension metadata, creates fake takedown timelines and captures #Google logins via a fake accounts[.]google[.]com window. 🔗 read more: gbhackers.com/fake-chrome-... #ransomNews #cybersecurity #Chrome
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    ⚠️ Malwarebytes breach alert flags chatgpt.com but no direct breach is publicly confirmed A Malwarebytes Digital Footprint warning cited a May 1, 2026 exposure. #ransomNews #databreach #openai
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    ransomnews.online@bsky.brid.gy
    🚨 nuova rivendicazione #ransomware Italia 🚨 🏴‍☠️ gruppo #Safepay 🧬 Soavegel S.R.L. | Francavilla Fontana (BR) 🎯 settore: alimentare 🔗 soavegel.it 🗓️ 07 maggio 2026 📄 sample: - ▪️ dati esfiltrati dichiarati: - ▪️ dati esfiltrati pubblicati: - ⏲️ scadenza: 09 maggio 2026 #ransomNews #cyberthreats