Salta al contenuto

Piero Bosio Social Web Site Personale Logo Fediverso

Social Forum federato con il resto del mondo. Non contano le istanze, contano le persone
  • #YouTube public view counts are now a lie.

    Mondo youtube google
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    lauren@mastodon.laurenweinstein.org
    #YouTube public view counts are now a lie. #Google recently changed how regular YouTube video view counts are displayed publicly. Previously, a set of (internal to YouTube) algorithms were used to increase the view count only when what was considered to be genuine engagement was noted -- a high probability that an actual person actually paid attention to the video for a significant period of time. But recently, this was changed so that the public count would increment even if a single frame of video was all that was viewed, much as was done with the horrible piracy-flooded YouTube shorts starting last year. YouTube explicitly told creators that this was so that their public counts would be more impressive to potential sponsors and the like. Creators on their own dashboards would continue to be able to see the old "engagement" view counts that are no longer public, and decisions about monetization, etc., would still be made based on those original engagement view counts. The result is that public counts appear to have been artificially elevated by up to 40% or more, and have now become worthless as a means for actually judging the meaningful viewership of these videos.
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@insicurezzadigitale.com
    Si parla di:TogglePer due anni una banda finanziaria ha bussato metodicamente alle porte del sistema bancario brasiliano, passando dal vishing spicciolo all’accesso diretto ai circuiti di pagamento istantaneo Pix e al sistema di regolamento interbancario STR. Google Threat Intelligence Group e Mandiant hanno battezzato il gruppo BREEZE COMET e ne hanno ricostruito l’intera catena d’attacco in un report pubblicato il 1° settembre 2026: un caso di scuola su come il cybercrime finanziario latinoamericano stia raggiungendo la sofisticazione tecnica degli attori state-sponsored, complice anche l’uso di script generati con l’intelligenza artificiale.Chi è BREEZE COMETTracciato in precedenza come UNC5669, il gruppo è noto anche con i nomi Plump Spider e SHADOW-AETHER-064 a seconda del vendor. Attivo almeno dal 2023, BREEZE COMET è motivato esclusivamente dal profitto e ha colpito banche, società fintech, processori di pagamento, catene retail, borse valori e fornitori di software bancario in Brasile. Gli analisti di Mandiant sottolineano che l’infrastruttura di staging del gruppo è già stata riutilizzata anche contro siti governativi in Nigeria, Paraguay, Ghana e Venezuela, segno di un’espansione operativa che va oltre il mercato brasiliano.Il bersaglio finale non sono le vittime dirette, ma la Rede do Sistema Financeiro Nacional (RSFN), la rete che collega le istituzioni finanziarie brasiliane al circuito Pix e al Sistema de Transferência de Reservas (STR), oltre al meccanismo di fatturazione Boleto. Per raggiungerlo servono credenziali mTLS specifiche e un accesso profondo alle applicazioni di core banking: non un obiettivo alla portata di un ransomware opportunistico, ma di un’operazione pianificata su mesi.Dall’ingegneria sociale al server IIS fintoLa catena d’attacco documentata da Google segue una progressione precisa. Nella fase iniziale (2024) BREEZE COMET puntava su password spraying contro portali aziendali e vishing: operatori che si spacciavano per il supporto IT telefonavano ai dipendenti, spesso via WhatsApp, convincendoli a installare strumenti RMM legittimi come AnyDesk. In alcuni casi il gruppo ha anche tentato di reclutare direttamente dipendenti bancari come insider.A metà 2025 le tecniche si sono fatte più mature: compromissione di siti governativi municipali brasiliani minori, usati come infrastruttura di hosting e staging per i payload; inserimento fisico di dispositivi hardware non autorizzati nelle reti di negozi retail per ottenere un punto d’appoggio nella LAN; sfruttamento di installazioni JBoss AS vulnerabili per distribuire web shell. Una volta dentro, gli operatori usano Impacket, ADRecon e ADVipscan eseguiti in memoria via PowerShell per la ricognizione di Active Directory, cercando in modo specifico stringhe come boleto, cnab, remessa e webhook.*pix per individuare rapidamente i sistemi di pagamento.Per il movimento laterale il gruppo dirotta account di servizio via RDP e sfrutta SMB, ma il vero salto di qualità è nell’arsenale di backdoor proprietarie sviluppate per garantire ridondanza di accesso:COBALTSPIN (Rust) — tunneler leggero che crea un proxy SOCKS5 inverso su WebSocket per bypassare la segmentazione di rete e raggiungere le API finanziarie.LIGHTPAINT (Java) — installa una VPN SoftEther legittima con persistenza, manipolando le regole del firewall di Windows Defender.MILDFROST (Java) — backdoor passiva che comunica via DNS tunneling, usata come canale di riserva.KICKPLATE (Nim) — si maschera da Windows Update Health Tools per garantire persistenza e gestire tunnel SOCKS5.BOATBEAM (Go) — finto server HTTPS su IIS in ascolto sulla porta 443, che si attiva solo in presenza di uno specifico cookie di sessione.XWORM — infostealer commerciale reperibile su forum underground, usato come componente aggiuntiva.Per l’esfiltrazione di segreti e credenziali, gli operatori si affidano perfino a servizi di appunti pubblici come dontpad.com, mentre negli ambienti cloud compromessi sono stati osservati deployment di pod Kubernetes usati come meccanismo di persistenza aggiuntivo.Script scritti dall’IA: la firma involontariaUno degli elementi più interessanti del report è la prova, secondo Google, che BREEZE COMET utilizzi modelli linguistici di grandi dimensioni per generare gli script di ricognizione, automatizzare la validazione delle credenziali rubate e produrre logiche di pivoting specifiche per ogni vittima. Gli analisti hanno riconosciuto pattern tipici del codice generato da IA: commenti esplicativi eccessivi, strutture “srotolate” senza funzioni o astrazioni, header di esecuzione standardizzati e un’assenza quasi totale delle idiosincrasie tipiche di uno sviluppatore umano. Un dettaglio che, paradossalmente, ha aiutato gli analisti a fare attribuzione, ma che testimonia anche quanto l’IA generativa stia abbassando la barriera d’ingresso per gruppi criminali di fascia media.Il risultato operativo è impressionante: secondo Google, in alcuni episodi il tempo tra la compromissione iniziale e l’esecuzione delle transazioni fraudolente sulle applicazioni bancarie core è di sole 24-48 ore. In un caso documentato, il gruppo ha eseguito centinaia di transazioni fraudolente sottraendo asset per decine di migliaia di dollari, ripulendo poi log degli eventi e directory create per cancellare le tracce.Due righe per i difensoriIl caso BREEZE COMET conferma una tendenza che gli analisti di threat intelligence osservano da tempo in America Latina: gruppi nati come fraudster retail opportunistici stanno evolvendo verso la compromissione diretta dei sistemi di core banking, con un livello di ingegneria del malware paragonabile a quello di attori APT. Per le istituzioni finanziarie brasiliane — e, visto il riuso dell’infrastruttura in altri Paesi, potenzialmente per qualsiasi banca dell’America Latina e dell’Africa — le raccomandazioni di Google includono: applicazione rigorosa di whitelisting delle applicazioni (WDAC, Gatekeeper, fapolicyd), autenticazione MFA phishing-resistant su tutti i portali esterni, PowerShell in Constrained Language Mode con Script Block Logging attivo, segmentazione di rete che blocchi SMB e RDP tra segmenti non necessari, controllo NAC 802.1X sulle porte Ethernet fisiche nei negozi retail, e gestione centralizzata dei segreti per eliminare credenziali in chiaro nel codice.La formazione dei dipendenti resta la prima linea di difesa: il vishing che impersona il supporto IT rimane, ancora oggi, il vettore d’accesso iniziale più efficace per questo genere di operazioni.Indicatori di compromissione# Hash malware custom (SHA-256) 3b22605244dbace8f0c07c2c599f88c4b831bb07e9998b869a5da2759d27ceec COBALTSPIN 2214907e696bad85bde1d90c943ef66e413d7a5c6d7596ced25b74441200439a REALBREEZE c0db6ddd6222d02ad7490399d33c61ded0076f0037409dc8498924458646d78a MILDFROST 6d4012e0dd3b56a3e52857734fa0d582cdf3c56f0e5decc8005c882d1d1c6ceb BOATBEAM f139b4ca15feffb7a6633ec1a431c5c604b397576b56b5c863ae8fe4fa14db4f KICKPLATE 51fdd83b3737add7f3832bd0ad0b56863c0a8f7cf9bcc16fd787d1ae4b403ce6 XWORM d2aa40cc53b40c6e76ac0677c4a54387b3f27ee94c85d9b2c3a3d66aeef92a66 XWORM 447e3a131e62bd33b1297739a7b959a92358a97f58554469044636a3c4f244e8 XWORM # Domini governativi brasiliani compromessi (staging/C2) hxxps://procon[.]go[.]gov[.]br/ComprovantePDF[.]exe hxxps://cmgovernadorluizrocha[.]ma[.]gov[.]br/Comprovantepdf[.]exe hxxp://gcm[.]setelagoas[.]mg[.]gov[.]br/files/ti[.]zip hxxps://minacu[.]go[.]gov[.]br/ComprovantePDF[.]exe hxxps://conseg[.]ssp[.]go[.]gov[.]br/COAF-POLICIAFEDERAL[.]exe hxxps://suporte[.]camaratunapolis[.]sc[.]gov[.]br/ti/attvpn[.]zip hxxps://tisup[.]camaratunapolis[.]sc[.]gov[.]br/SoftEther[.]exe hxxp://suporte[.]ourinhos[.]sp[.]gov[.]br/files/s[.]zip hxxps://servicos[.]salto[.]sp[.]gov[.]br/j[.]jar # Infrastruttura riutilizzata fuori dal Brasile hxxps://www.mrtb[.]gov[.]ng/apps/attvpn[.]vip (Nigeria) hxxp://credeb[.]gov[.]gn/r[.]zip (Guinea) hxxps://sit[.]baer[.]gob[.]ve/r[.]exe (Venezuela) hxxps://jmcov[.]gov[.]py/cxv[.]exe (Paraguay) # Canale di esfiltrazione dontpad[.]com # YARA - REALBREEZE (utility LDAP brute-force) rule M_Utility_REALBREEZE_2 { strings: $s1 = "IP/REDE" wide $s2 = "SENHA" wide $s5 = "get_SamAccountName" $s6 = "get_txtHostname" condition: uint16(0) == 0x5A4D and all of them }Fonte primaria: Google Threat Intelligence Group e Mandiant, “Financially Motivated Threat Actor BREEZE COMET Targets Brazil”, 1° settembre 2026.
  • 0 Votazioni
    4 Post
    0 Visualizzazioni
    bryanredeagle@beige.party
    @kevin @remixtures Huh, and apparently they own StartPage too.
  • Se vuoi utilizzare GrapheneOS, non acquistare il Pixel 11.

    Mondo google grapheneos pixel11
    2
    0 Votazioni
    2 Post
    0 Visualizzazioni
    [[global:guest]]?
    @informapirata @informatica Please, link to GrapheneOS on Mastodon instead of X: @GrapheneOS
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    lauren@mastodon.laurenweinstein.org
    BREAKING: #Google has acknowledged what appears to be a global outage of all Google Home devicesWelcome to the future. -L
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    lauren@mastodon.laurenweinstein.org
    BULLETIN: At this time, there appears to be a a widespread #Google Home devices outage.
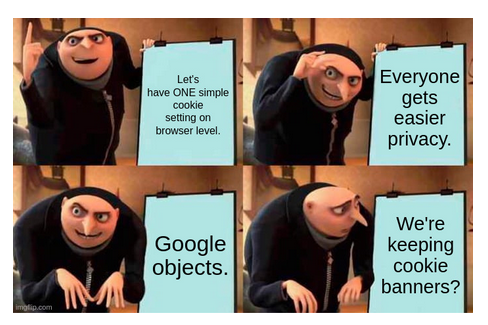
  • Dear EU, don't listen to #Google, kill the cookie banner now!

    Mondo google
    23
    1
    0 Votazioni
    23 Post
    0 Visualizzazioni
    dunklecat@mastodon.dunklecat.dev
    @dfyx you're right, I've been too simplistic!
  • 0 Votazioni
    10 Post
    0 Visualizzazioni
    ravenlord@mastodon.uno
    @db_null @sicurezza Anche LibreDNS e ControlD.
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@androidiani.net
    Google ha avviato il 20 luglio 2026 il rilascio di Google Play Servizi v26.28, un aggiornamento che introduce diverse novità pensate per migliorare sicurezza e comodità d’uso sugli smartphone Android. Le modifiche non stravolgono l’esperienza quotidiana, ma toccano funzioni utili che molti utenti finiranno per apprezzare nella pratica.IMEI visibile anche dalla schermata di bloccoLa novità più rilevante riguarda la possibilità di consultare il codice IMEI del dispositivo direttamente dalla schermata di blocco, senza dover sbloccare il telefono. Il numero IMEI è spesso richiesto in caso di smarrimento, per l’assistenza tecnica o per operazioni legate alla rete mobile: finora era necessario accedere alle impostazioni, mentre con questo aggiornamento la procedura diventa molto più rapida.Miglioramenti per WebView, storage e Android TVL’aggiornamento introduce anche il supporto ai permessi audio all’interno delle WebView legate alla gestione dell’account, oltre a nuove API rivolte ai produttori per avviare più facilmente le schermate di gestione dello storage e degli abbonamenti attivi sul dispositivo.Su Android TV debutta invece il supporto ad Android Credential Manager, che semplifica l’utilizzo di password salvate e passkey, inclusa la possibilità di completare l’autenticazione tramite smartphone. Non mancano poi miglioramenti ai log di qualità per Android Auto, smartphone e Android TV, oltre ad alcune correzioni relative ai servizi di connessione tra dispositivi.Anche Google Wallet diventa più fluidoGoogle ne ha approfittato anche per rifinire il comportamento di Google Wallet: dopo aver completato, annullato un’operazione o in caso di errore nella sezione “Il mio account”, l’app non riporterà più l’utente alla schermata principale del wallet, ma alla schermata visualizzata in precedenza, rendendo la navigazione più coerente e meno dispersiva.Rilascio graduale nelle prossime settimaneGoogle Play Servizi rappresenta uno dei componenti di sistema più importanti per Android, dato che gestisce funzioni chiave legate a sicurezza e compatibilità delle app. Come da prassi, l’aggiornamento verrà distribuito in modo progressivo, e potrebbero volerci alcuni giorni o settimane prima che raggiunga tutti i dispositivi compatibili.
  • 0 Votazioni
    2 Post
    0 Visualizzazioni
    filobus@sociale.network
    @Mau_or_ togliendole dalla mappa non esistanoLa mappa non è il territorio, ma il mezzo è il messaggioIl pensiero mappato, la strada consentita, il percorrerla in un modo e senza alternative o letture diverse mettono le basi di una verità ufficiale giustificata dall'efficienzaNoi usiamo le mappe per essere efficienti, e l'efficienza giustifica tuttoMa soprattutto, quell'efficienza l'abbiamo chiesta noi, come utentiSiamo noi che ci siamo infilati in quel cunicolo, loro sono servitori, server
  • Google ha rimosso dal PlayStore le app russe Max e Vk.

    Mondo cybercultura google russia
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    peacelink@sociale.network
    Google ha rimosso dal PlayStore le app russe Max e Vk.#cybercultura #Google #Russia
  • 0 Votazioni
    46 Post
    0 Visualizzazioni
    liaizon@social.wake.st
    @hpod16 also on Aegis like others in this thread
  • 0 Votazioni
    4 Post
    0 Visualizzazioni
    shtrom@piaille.fr
    @jornane archive.org and archive.[is,md,....] are very different things @SimonRoyHughes @kotaro
  • 0 Votazioni
    4 Post
    0 Visualizzazioni
    drwho@masto.hackers.town
    @thatprivacyguy Zero surprise.
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    fucinafibonacci@mastodon.uno
    La Corte di giustizia dell'#EU conferma la multa da 4,1 miliardi a #Google. A cui vanno aggiunti gli 1,7 miliardi che un tribunale svedese gli ha comminato lo stesso giorno per aver "usufruito" dei servizi di un sito che paragonava i prezzi dei prodotti https://www.eunews.it/2026/07/02/la-corte-di-giustizia-dellue-conferma-la-multa-da-41-miliardi-a-google/ @internet
  • More than 200k users said NO!

    Mondo fdroid keepandroidopen android gemini google
    17
    0 Votazioni
    17 Post
    0 Visualizzazioni
    hlrx@social.sneak.ovh
    @fdroidorg maybe 2026 will be the year of @jolla with #SailfishOS? They are launching their new 'Jolla Phone' with SailfishOS 5.2 on June 8th! ⏳
  • 0 Votazioni
    30 Post
    0 Visualizzazioni
    ukeleleeric@mstdn.social
    @ShadSterling @remixtures it also presumed you have a way of taking a photo of something on your screen...
  • 0 Votazioni
    3 Post
    0 Visualizzazioni
    landelare@mastodon.gamedev.place
    @MaddieM4 @IzzyOnDroid Android's entire business model hinges on convincing non-technical people in power that Google Play = security.I would be very surprised if this did NOT involve shady backroom deals.
  • 0 Votazioni
    1 Post
    42 Visualizzazioni
    redhotcyber@mastodon.bida.im
    Google sta usando le canzoni di YouTube senza permesso per addestrare l’IA?📌 Link all'articolo : https://www.redhotcyber.com/post/google-sta-usando-le-canzoni-di-youtube-senza-permesso-per-addestrare-lia/A cura di Carolina Vivianti#redhotcyber #news #intelligenzaartificiale #google #deepmind #lyria3 #musicistiindipendenti
  • 0 Votazioni
    1 Post
    41 Visualizzazioni
    redhotcyber@mastodon.bida.im
    Gli archivi musicali diventano bersagli per AI: 12 milioni di brani utilizzati senza consenso📌 Link all'articolo : https://www.redhotcyber.com/post/gli-archivi-musicali-diventano-bersagli-per-ai-12-milioni-di-brani-utilizzati-senza-consenso/A cura di Carolina Vivianti#redhotcyber #news #intelligenzaartificiale #algoritmi #musica #dirittiautore #dataset #google