Salta al contenuto

Piero Bosio Social Web Site Personale Logo Fediverso

Social Forum federato con il resto del mondo. Non contano le istanze, contano le persone
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@insicurezzadigitale.com
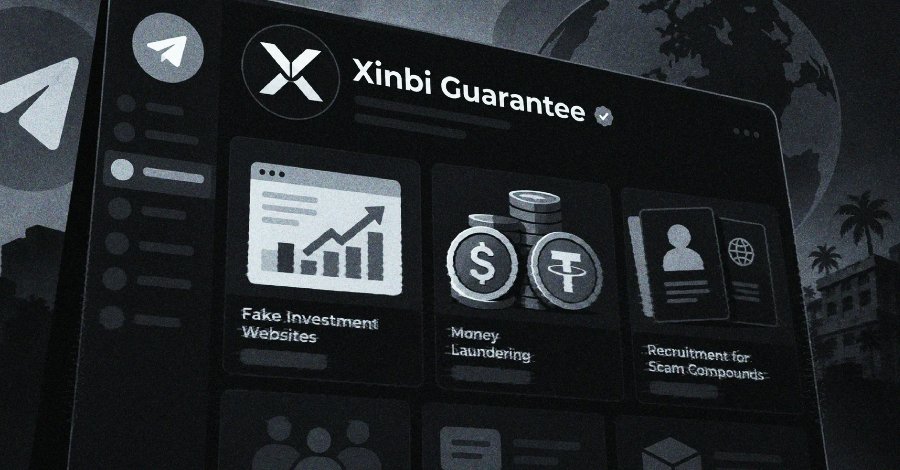
    Si parla di:ToggleIl Tesoro USA e il Dipartimento di Giustizia hanno colpito uno dei più grandi mercati neri del crimine informatico mai smantellati: Xinbi Guarantee, piattaforma su Telegram che secondo la società di blockchain intelligence Elliptic ha movimentato almeno 24 miliardi di dollari in transazioni criminali, diventando il secondo marketplace illecito più grande della storia dopo il suo predecessore, Huione Guarantee.L’azione, annunciata il 9 settembre 2026, unisce sanzioni OFAC del Tesoro e un mandato di sequestro del DOJ contro i canali Telegram della piattaforma, con il congelamento di 52,8 milioni di dollari distribuiti su 52 wallet collegati a Xinbi e alla sua rete di venditori, più altri 12 milioni sequestrati da due portafogli usati per raccogliere i pagamenti dei fornitori. Un colpo pesante, ma che arriva dentro un ecosistema criminale che si è dimostrato capace di rigenerarsi nel giro di poche settimane.Dall’ombra di Huione: la “garanzia” per il crimine informatico asiaticoPer capire cos’è Xinbi bisogna partire dal suo predecessore. Huione Guarantee era il marketplace di riferimento per il cybercrime cinese e del sud-est asiatico: una sorta di eBay del crimine organizzato digitale, dove migliaia di venditori offrivano servizi di riciclaggio, dati personali rubati, strumenti di deepfake e infrastrutture per le truffe romantico-finanziarie note come pig butchering. Il meccanismo era quello dell’escrow: la piattaforma “garantiva” (da cui il nome) che acquirente e venditore si sarebbero scambiati denaro e servizi senza fregature, funzionando come camera di compensazione per un’economia criminale che altrimenti non potrebbe fidarsi di sé stessa.Sotto la pressione internazionale, Telegram ha chiuso i canali di Huione, che nella sua vita operativa aveva gestito circa 31 miliardi di dollari. Ma lo spazio lasciato libero non è rimasto vuoto: Xinbi Guarantee, fondata nel 2022 e già operativa in parallelo, ne ha semplicemente raccolto l’eredità, arrivando a ospitare oltre 4.600 fornitori di servizi criminali al momento dell’intervento delle autorità USA.Come funzionava: USDT, Tron e un catalogo del crimine su abbonamentoOperativamente, Xinbi elaborava pagamenti esclusivamente in Tether USDT sulla blockchain Tron, lo standard de facto per il riciclaggio su larga scala in Asia grazie a commissioni contenute e velocità di transazione. Sul catalogo della piattaforma comparivano servizi di riciclaggio di denaro, vendita di dati personali rubati (dai documenti d’identità ai dataset finanziari), strumenti di deepfake per superare le verifiche KYC dei servizi finanziari, e il coordinamento di intere operazioni di pig butchering — le truffe sentimentali-finanziarie che, spesso gestite da lavoratori vittime di tratta negli hub del sud-est asiatico, hanno drenato miliardi di dollari da vittime in tutto il mondo.Il Tesoro ha collegato la piattaforma a due entità già designate in precedenti round di sanzioni: Jin Bei Group Co., Ltd. e la galassia di Prince Group TCO, organizzazione transnazionale che il governo statunitense associa ai compound di scam nel sud-est asiatico. Non solo: secondo le autorità, la piattaforma sarebbe stata utilizzata anche da hacker nordcoreani per monetizzare parte dei proventi delle loro operazioni, un dettaglio che conferma quanto questi mercati neri funzionino da infrastruttura condivisa tra cybercrime finanziariamente motivato e attori state-sponsored.Il ruolo di Tether e la reazione a caldo degli operatoriUn elemento interessante dell’operazione è la collaborazione diretta di Tether, che ha congelato i due wallet usati per i pagamenti ai fornitori non appena notificata dalle autorità. La reazione della rete criminale è stata immediata: secondo i dati raccolti dagli analisti, Xinbi ha convertito rapidamente circa 2,8 milioni di dollari di USDT residuo in USDD, uno stablecoin alternativo meno soggetto a congelamento centralizzato — segno che gli operatori di queste piattaforme monitorano attivamente il rischio regolatorio e sono pronti a migrare liquidità in tempo reale non appena percepiscono una minaccia.Un pattern che si ripete: la geografia del “whack-a-mole”Il caso Xinbi si inserisce in una traiettoria di enforcement che il DOJ ha intensificato dalla creazione, a novembre 2025, di una task force dedicata alle truffe online, seguita ad agosto 2026 dallo smantellamento di 13 centri operativi in Madagascar collegati alla stessa economia criminale. Ma la storia di Huione che rinasce come Xinbi suggerisce che sequestrare wallet e chiudere canali Telegram, per quanto necessario, non basta a smontare l’infrastruttura di fondo: finché esisteranno compound fisici nel sud-est asiatico dove la manodopera (spesso ridotta in schiavitù) continua a operare le truffe, un nuovo “Guarantee marketplace” è pronto a emergere entro poche settimane dal precedente.Due righe per i difensoriLe aziende che offrono servizi finanziari o KYC dovrebbero considerare la presenza di strumenti deepfake commerciali a basso costo come rischio concreto e non più teorico nei flussi di onboarding remoto.I team anti-frode dovrebbero monitorare pattern di transazione USDT-TRON verso wallet neo-creati come indicatore di possibile riciclaggio legato a piattaforme di questo tipo.Le organizzazioni con dipendenti esposti a contatti social/dating non richiesti dovrebbero rafforzare la formazione su pig butchering, che resta uno dei vettori di frode finanziaria in più rapida crescita a livello globale.Il monitoraggio delle sanzioni OFAC aggiornate resta essenziale per i compliance team con esposizione a controparti asiatiche in criptovalute.Indicatori e riferimentiPiattaforma: Xinbi Guarantee (Telegram-based marketplace, fondata 2022) Predecessore: Huione Guarantee (chiuso, ~31 miliardi USD movimentati) Volume stimato Xinbi: almeno 24 miliardi USD in transazioni Fornitori attivi al momento del takedown: 4.600+ Asset sequestrati/congelati: - 52,8 milioni USD da 52 wallet (rete Xinbi + merchant) - 12 milioni USD da 2 wallet di raccolta pagamenti Valuta principale: USDT (Tether) su blockchain TRON Migrazione post-freeze: ~2,8 milioni USD convertiti in USDD Entità sanzionate OFAC (9 settembre 2026): - Jin Bei Group Co., Ltd. - Prince Group TCO Azioni: sanzioni Treasury/OFAC + mandato di sequestro DOJ sui canali Telegram Collaborazione: Tether (congelamento wallet)
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@insicurezzadigitale.com
    Si parla di:ToggleNon è più il classico attacco APT che ruba credenziali e sparisce. Fire Ant, gruppo di cyberspionaggio legato alla Cina, ha trasformato router Cisco IOS XR, server di autenticazione TACACS e host Linux di management in una piattaforma di sorveglianza permanente, capace di intercettare traffico, credenziali e comandi amministrativi senza mai toccare i sistemi finali che interessano davvero. Una ricerca pubblicata da Sygnia il 27 agosto 2026 ricostruisce una campagna che ribalta la logica difensiva tradizionale: il vero bersaglio non è la macchina compromessa, ma tutto ciò a cui quella macchina può arrivare.Da UNC3886 agli hypervisor, fino all’infrastruttura di reteFire Ant non è un nome nuovo. Nel luglio 2025 Sygnia aveva già documentato le sue intrusioni contro ambienti VMware ESXi e vCenter, con l’obiettivo di ottenere accesso persistente agli hypervisor per motivi di spionaggio. I ricercatori segnalano oggi una “forte sovrapposizione” tra Fire Ant e UNC3886, il cluster China-nexus tracciato pubblicamente da Google Mandiant e già associato a intrusioni negli hypervisor di infrastrutture critiche occidentali. Nel 2026 l’attore ha ampliato il proprio raggio d’azione, spostandosi dai singoli sistemi virtualizzati verso gli strati di infrastruttura che ne controllano la connettività: router di frontiera, server di autenticazione e host Linux di gestione. Una strategia che gli analisti definiscono “target behind the target”: compromettere il nodo che decide chi può raggiungere cosa, per poi usarlo come ponte verso reti connesse di maggior valore, incluse infrastrutture critiche raggiungibili tramite relazioni di fiducia tra sistemi.Router Cisco IOS XR trasformati in nodi di raccoltaSui router Cisco IOS XR, Fire Ant non ha usato tool generici da sistema Linux, ma malware costruito appositamente per il control plane del dispositivo. Un finto script di servizio in /etc/rc.d/init.d/grub-rommon garantiva la persistenza, mentre l’impianto principale /usr/bin/acpid veniva eseguito solo nelle ore dispari, per ridurre la probabilità di essere notato durante controlli di routine. Una libreria syslog modificata filtrava selettivamente i messaggi: solo quelli contenenti la stringa “Health” venivano inoltrati, tutti gli altri scartati silenziosamente. Un componente separato, /pkg/bin/hd, intercettava i comandi CLI degli amministratori e aggiungeva filtri | exclude prima ancora della loro esecuzione, nascondendo così la configurazione del tunnel agli occhi di chi indagava. La comunicazione con l’esterno passava per /pkg/bin/dhcpd_show_issu_status, che sfruttava le librerie di routing native di IOS XR (VRF, RIB, funzioni Telnet-management) verso un indirizzo C2 hardcoded. Gli investigatori hanno inoltre scoperto un’interfaccia tunnel GRE priva di qualunque documentazione di configurazione, collegata a un vecchio sistema Linux che eseguiva BridgeAgent, un impianto travestito da agente Zabbix (zabbix_agent invece del legittimo zabbix_agentd), persistente via systemd e con configurazione cifrata in AES salvata in /opt/.ICEauthority. Da più router compromessi, Fire Ant ha inoltre estratto file PCAP del traffico di rete, caricandoli su server FTP esterni preparati lo stesso giorno dell’attività di upload — segno di una pianificazione operativa non improvvisata.TacTap: la prima intercettazione pubblicamente documentata su TACACSIl colpo più significativo, secondo Sygnia, riguarda i server TACACS, il collo di bottiglia amministrativo che autentica gli utenti, autorizza i comandi e registra le attività su tutti i dispositivi di rete. Il toolset TacTap funziona in tre fasi: l’iniettore /usr/sbin/acppid localizza il processo tac_plus, scrive una libreria condivisa malevola in /lib/libseconfd.so e ne avvia l’iniezione, cancellando poi la libreria dal disco. Questa libreria aggancia le funzioni accept e accept4 del servizio TACACS, intercetta le nuove connessioni client in arrivo e ne inoltra i file descriptor ad acppid tramite un socket Unix (/var/run/acpid.lock), usando la tecnica del file-descriptor passing. Le credenziali intercettate finiscono in /var/log/.tacplus.acct, offuscate con un semplice XOR a byte singolo (chiave 0xEF). Sygnia sottolinea che questa specifica tecnica di iniezione su tac_plus non era mai stata documentata pubblicamente prima d’ora: compromettere l’infrastruttura di autenticazione permette di raccogliere credenziali durante l’uso legittimo, osservare l’attività amministrativa e rendere quasi impossibile distinguere un accesso genuino da uno malevolo.Host Linux come nodi di tunneling e manipolazione dei logSugli host Linux di management, Fire Ant ha riutilizzato nel 2026 un’infrastruttura di accesso costruita già nel 2025: componenti rootkit in stile Medusa nascosti in /usr/lib/locate, backdoor SSH personalizzate travestite da demoni legittimi (/usr/sbin/cupsdd per CUPS, /usr/sbin/smartdd per smartmontools) e raccolta di credenziali SSH in /var/log/remote.txt. Un binario inizialmente collocato come /var/tmp/ping, poi rinominato per impersonare agenti di sicurezza come SentinelOne e Cybereason, fungeva da backdoor attivabile con pacchetti appositi su porte TCP 443, 541, 8443, 10443 e UDP 500, con marcatori di avvio e chiusura ripresi dal rootkit REPTILE già noto pubblicamente. Per coprire le tracce, gli attaccanti hanno indebolito o disabilitato SELinux, modificato le regole iptables per reindirizzare il traffico dalla porta 22 alla 443, riscritto gli IP negli utmp/wtmp/btmp e rimosso le voci relative a comandi sudo da /var/log/messages e /var/log/secure. Il risultato, scrivono i ricercatori, è che nessuna singola fonte di log può più essere considerata affidabile: la validazione ha richiesto il confronto incrociato tra memoria, disco, telemetria di rete, log di autenticazione e stato delle configurazioni.Cosa devono fare i difensoriTrattare router, hypervisor, server TACACS e jump host come asset di sicurezza di prima classe, con lo stesso livello di monitoraggio riservato a endpoint e server applicativiValidare tunnel GRE, flussi di autenticazione e modifiche di routing contro fonti di evidenza indipendenti, non contro i soli log di sistemaPrevedere metodi di autenticazione alternativi, non dipendenti da un’infrastruttura TACACS potenzialmente compromessaDare priorità alla caccia comportamentale (pattern di abuso dell’infrastruttura, raccolta anomala di credenziali) rispetto ai soli indicatori atomici, facilmente sostituibili dall’attaccanteMonitorare connessioni infrastruttura-infrastruttura inattese, in particolare tentativi di tunneling verso reti esterne connesseLa lezione più ampia di Fire Ant riguarda il perimetro stesso della difesa: non basta proteggere i carichi di lavoro aziendali se i router, i server di autenticazione e gli host di gestione che ne decidono la raggiungibilità restano trattati come infrastruttura invisibile. È esattamente lì che un attore state-sponsored con obiettivi di lungo periodo sceglie di annidarsi.Indicatori di compromissioneFile / persistenza: /etc/rc.d/init.d/grub-rommon /usr/bin/acpid (IOS XR) - SHA1: be6b27f429324a4af05a310d8ec9635e37c68a94 /pkg/bin/dhcpd_show_issu_status - SHA1: 1682b652a15bde732489f22809b0b7594c228fd3 /pkg/bin/hd - SHA1: b149fa3a34bd585e7a674a4fd9538437bd06f514 /usr/sbin/acppid (TacTap injector) - SHA1: 36005f5e4398a1c62a2a9271eddfcc1b44b1ad00 /lib/libseconfd.so (TacTap library) - SHA1: 955cd45a2f6f226a2fdf44b329af1c8dde90cb38 /var/log/.tacplus.acct (credenziali XOR 0xEF) /var/run/acpid.lock (socket Unix per FD passing) /usr/sbin/cupsdd - SHA1: 1aa6ab2006b5d9199aa87bb0bbd995aec698ac4f /usr/sbin/smartdd - SHA1: c164bfc953c66e58b11fc280e69fd43b8f255839 /bin/atd - SHA1: c164bfc953c66e58b11fc280e69fd43b8f255839 /var/tmp/ping (REPTILE-like) - SHA1: 5ba1242050b5b447052b210788a5a25593d6987d /var/tmp/audit (backdoor VMCI/VSOCK) - SHA1: 13f0c2a598e3aa63856c032a96b110aed963f0e8 /opt/.ICEauthority (config cifrata BridgeAgent) /var/log/remote.txt (credenziali SSH raccolte) Servizio systemd fake: zabbix_agent.service (legittimo: zabbix_agentd) Marker REPTILE-like: start "sxcdewqaz!@#" / kill "hpaVAj2FJ" Porte trigger backdoor: TCP 443, 541, 8443, 10443 - UDP src 40443 verso dst 500Fonte principale: Sygnia, “Fire Ant Evolves: From Hypervisors to Trusted Infrastructure”, 27 agosto 2026.
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    halnovemila@mastodon.uno
    La #Cina scarica #Windows: ordine di rimuoverlo da tutti i #PC governativi#uno #usa #microsoft https://www.redhotcyber.com/post/la-cina-scarica-windows-ordine-di-rimuoverlo-da-tutti-i-pc-governativi/
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@insicurezzadigitale.com
    Si parla di:ToggleUn malware che si rifiuta di funzionare su qualsiasi macchina tranne quella del bersaglio designato: è questa l’arma di precisione che un attore cinofono ha usato per almeno diciotto mesi contro ministeri, ospedali e centri di ricerca dell’Asia Centrale. Kaspersky GReAT ha battezzato l’operazione con i nomi dei due impianti che ne costituiscono il cuore, OctLurk e SilkLurk, e i dettagli tecnici pubblicati da Securelist disegnano il profilo di una campagna di cyberspionaggio pensata apposta per resistere all’analisi forense.Un bersaglio, una chiaveDa gennaio 2025 il gruppo, non ancora attribuito a un cluster APT noto, ha colpito enti governativi e organizzazioni critiche in Afghanistan, Kirghizistan, Tagikistan, Uzbekistan, Kazakistan e, fuori dall’area, in Siria. La vittimologia comprende ministeri degli Esteri, forze dell’ordine, sanità, ricerca, logistica, pianificazione urbana e persino istituti scolastici pubblici — un ventaglio tipico delle operazioni di raccolta informativa a lungo termine piuttosto che del cybercrimine opportunistico.Il tratto distintivo della campagna è la codifica “victim-specific”: entrambi i backdoor lasciano sul disco solo un minuscolo loader, mentre il payload vero e proprio resta cifrato finché non viene eseguito sulla macchina giusta. OctLurk usa il numero seriale del disco fisso come chiave di decifratura, SilkLurk il nome del computer. Se un analista prova a eseguire il campione in sandbox o su un sistema diverso da quello infettato, il payload semplicemente non si apre. È una tecnica che complica enormemente sia il rilevamento automatico sia il reverse engineering, perché toglie ai difensori la possibilità di “detonare” il malware in un ambiente controllato per osservarne il comportamento.OctLurk: ricognizione e movimento laterale in memoriaOctLurk viene iniettato interamente in memoria tramite un loader dedicato. Prima di eseguire il payload principale, gli attaccanti verificano la connettività verso il dominio dns.ssentialserv[.]xyz, poi lanciano uno script batch che avvia LurkProxy, l’utility di proxying che stabilisce il contatto con il server di comando e controllo (C2) all’indirizzo 154.196.162[.]76.Una volta operativo, OctLurk raccoglie le informazioni di sistema, le cifra e le invia via socket a un secondo C2 hard-coded, dns.multitoconference[.]com. Da quel momento il backdoor può caricare in memoria plugin aggiuntivi per l’esecuzione di comandi, operazioni sul filesystem, raccolta e manipolazione degli appunti, cattura di screenshot ed emulazione di mouse e tastiera. Gli operatori hanno sfruttato in particolare il plugin “command shell” per una sequenza di azioni molto concreta:fingerprinting completo dell’host e raccolta di informazioni estese sul sistema compromesso;esportazione e query degli eventi di logon interattivo remoto per individuare utenti specifici;dump degli hash delle password dai domain controller tramite secretsdump.py di Impacket;installazione di un keylogger travestito da AnyDesk per evitare il rilevamento;decifratura ed estrazione delle password salvate in Google Chrome e Mozilla Firefox;accesso remoto persistente tramite l’agente Pandora RC;scansione di reti interne e pubbliche con Fscan, alla ricerca di servizi SSH (porta 22) e MySQL (porta 3306), con tentativi di accesso usando credenziali da un file chiamato pp.txt;connessione a server di posta per raccogliere o manipolare messaggi email.LurkProxy, il terzo strumento del set, può operare come proxy SOCKS5 o come proxy trasparente — una modalità alla volta — per instradare il traffico verso un indirizzo target, un accorgimento che aiuta gli attaccanti a mascherare l’origine delle connessioni C2 dentro il traffico di rete della vittima.SilkLurk e il salto verso l’esfiltrazioneSilkLurk viene avviato tramite una DLL caricata con una sequenza di DLL side-loading, tecnica ormai marchio di fabbrica di diversi gruppi cinofoni. Dopo aver creato un socket TCP verso il proprio C2, invia le informazioni sulla vittima e attende istruzioni: sincronizzazione dell’orologio di sistema, impostazione dell’intervallo di polling, aggiornamento della configurazione o iniezione di ulteriori plugin in memoria.L’attività post-compromissione osservata è quella di un’operazione di furto documentale mirato: tramite cmd.exe e PowerShell gli operatori si connettono a risorse di rete condivise usando credenziali amministrative, cercano e mettono da parte documenti riservati, si disconnettono dalle condivisioni e infine comprimono i dati rubati con WinRAR o 7-Zip. In alcuni casi la stessa catena di side-loading viene riutilizzata per distribuire PlugX, backdoor storicamente associata a gruppi di hacking cinesi.Le tracce di un ecosistema più ampioKaspersky ha individuato sovrapposizioni infrastrutturali tra questa campagna e un impianto C++ precedentemente documentato, SilentRaid (noto anche come MystRodX o TrustFall), collegato a sua volta a un cluster di attività denominato UAT-7290 attivo contro operatori telco. I ricercatori restano cauti sull’attribuzione — non è chiaro se le due campagne siano state condotte in parallelo dallo stesso gruppo o se semplicemente condividano fornitori di infrastruttura — ma il quadro complessivo conferma quanto gli ecosistemi di cyberspionaggio cinofono continuino a riciclare toolkit, loader e provider tra operazioni distinte, rendendo la clusterizzazione un esercizio sempre più complesso per i difensori.Cosa devono fare i difensoriIl vettore di accesso iniziale resta sconosciuto, il che rende la telemetria di rete l’unica difesa realmente efficace contro un impianto che vive quasi esclusivamente in memoria. Per le organizzazioni governative e critiche nell’area centroasiatica e per chiunque abbia rapporti con enti di quella regione, ha senso monitorare le connessioni verso i domini e l’IP indicati più sotto, verificare la presenza di keylogger mascherati da eseguibili legittimi come AnyDesk, controllare i log di logon interattivo remoto per pattern anomali di query mirate e, soprattutto, dare priorità a EDR capaci di ispezionare l’esecuzione in memoria piuttosto che il solo file scanning su disco, dato che il loader lasciato sul filesystem è deliberatamente minimale e poco significativo per il rilevamento signature-based.Indicatori di compromissioneDomini C2: dns.ssentialserv[.]xyz dns.multitoconference[.]com Indirizzo IP C2: 154.196.162[.]76 Strumenti abusati: Impacket secretsdump.py Fscan (github.com/shadow1ng/fscan) Pandora RC agent Keylogger camuffato da AnyDesk WinRAR / 7-Zip per l'archiviazione dei dati esfiltrati File di credenziali: pp.txt Malware correlato: PlugX (via DLL side-loading) SilentRaid / MystRodX / TrustFall (overlap infrastrutturale)
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    blog@insicurezzadigitale.com
    Si parla di:ToggleNon serve sempre un exploit da milioni di dollari per compromettere un bersaglio di alto valore: a volte basta un cacciavite, una chiavetta USB e una cena fuori dalla stanza d’albergo. È questo lo scenario descritto dal CrowdStrike 2026 Threat Hunting Report, pubblicato il 3 agosto, che rivela come tra marzo e maggio 2026 il team OverWatch abbia individuato e neutralizzato una serie di operazioni “close access” condotte in Cina dall’adversary OVERCAST PANDA contro i laptop di giornalisti, ricercatori e altri professionisti stranieri in viaggio nel Paese.Chi è OVERCAST PANDAOVERCAST PANDA è un adversary china-nexus attivo almeno dal 2019, in precedenza tracciato con il nome di cluster ClearVariable. Il suo tradecraft è storicamente caratterizzato dall’uso di due impianti proprietari, FlowCloud e LookBack, distribuiti attraverso vettori diversi a seconda dell’operazione. Ciò che distingue questa campagna dalle tipiche intrusioni china-nexus — solitamente basate su spear phishing, sfruttamento di vulnerabilità edge o compromissioni della supply chain software — è la scelta di un approccio interamente fisico, capace di bypassare di netto qualunque difesa di rete o endpoint basata su telemetria da remoto.La tecnica: accesso fisico opportunistico e boot da USBSecondo la ricostruzione di CrowdStrike, gli operatori di OVERCAST PANDA hanno sfruttato momenti di assenza dei bersagli — tipicamente durante cene o eventi collaterali di conferenze — per accedere fisicamente a laptop lasciati incustoditi nelle stanze d’albergo. Il dispositivo veniva avviato da un supporto USB rimovibile, bypassando così il sistema operativo in esecuzione e le relative protezioni, incluso qualunque agente EDR installato: l’impianto FlowCloud veniva scritto direttamente sul disco, fuori dal contesto del sistema operativo attivo.Al successivo riavvio del laptop — un’operazione del tutto ordinaria che non insospettisce la vittima — il backdoor si avviava automaticamente e restava operativo in modo persistente e silenzioso. Su almeno uno dei casi disinnescati da OverWatch, il laptop non aveva mai mostrato alcun segno di intrusione a livello di rete, a conferma che l’intero attacco si era consumato offline, senza lasciare tracce nei log di traffico che i team di sicurezza normalmente monitorano.Le capacità di FlowCloudUna volta attivo, FlowCloud fornisce agli operatori un accesso pressoché completo alla macchina compromessa: keylogging, cattura di screenshot, raccolta ed esfiltrazione di file, furto di credenziali salvate. Per un giornalista che sta lavorando su fonti sensibili o per un ricercatore che porta con sé dati proprietari o pre-pubblicazione, l’impianto rappresenta un rischio equivalente a una sorveglianza fisica prolungata, ma condotta interamente a livello digitale e senza necessità di ulteriore contatto con il bersaglio dopo l’installazione iniziale.Il contesto: il Threat Hunting Report 2026 di CrowdStrikeIl caso OVERCAST PANDA si inserisce in un quadro più ampio disegnato dal report, che descrive un ecosistema china-nexus sempre più aggressivo e rapido. Gli adversary VAULT PANDA e GENESIS PANDA, ad esempio, hanno sfruttato vulnerabilità critiche entro 24 ore dalla pubblicazione di proof-of-concept pubblici — un ritmo nettamente superiore alla media generale osservata da CrowdStrike, secondo cui l’88% degli sfruttamenti di vulnerabilità con PoC disponibile avviene comunque entro 48 ore dalla release. Il report segnala inoltre una crescita del 30% negli annunci di initial access broker relativi a società tecnologiche (277 aziende offerte in vendita), a testimonianza di una domanda crescente per accessi già pronti all’uso.In questo contesto, le operazioni close access di OVERCAST PANDA rappresentano un promemoria che la sofisticazione offensiva cinese non si esaurisce nel dominio puramente informatico: la disponibilità di personale sul territorio nazionale permette di condurre operazioni ibride, fisiche e digitali, contro bersagli che altrimenti sarebbero difficili da raggiungere da remoto.Implicazioni pratiche per viaggiatori e organizzazioniPer chi viaggia in Cina — o in qualunque contesto ad alto rischio — con dispositivi aziendali, alcune contromisure restano fondamentali:non lasciare mai laptop o dispositivi incustoditi in stanze d’albergo, anche per periodi brevi; usare cassaforte in camera solo come deterrente minimo, non come garanziaabilitare la crittografia full-disk con autenticazione pre-boot e disabilitare il boot da dispositivi USB o esterni via firmware/BIOS, con password dedicatautilizzare dispositivi “da viaggio” dedicati, privi di dati sensibili e reimmagati al rientro, per le trasferte in giurisdizioni ad alto rischioattivare soluzioni di tamper-detection e monitorare eventuali riavvii anomali o modifiche allo stato del disco al rientroistruire il personale — giornalisti, ricercatori, dirigenti — sui rischi specifici degli attacchi close access, distinti da quelli più noti di phishing e compromissione di reteIl caso dimostra che, contro adversary con risorse statali e accesso fisico al territorio, anche l’igiene di sicurezza informatica più rigorosa deve essere affiancata da protocolli di sicurezza operativa (OPSEC) pensati per il mondo fisico.Indicatori e TTPAdversary: OVERCAST PANDA (ex cluster ClearVariable), china-nexus, attivo dal 2019 Malware: FlowCloud (impianto principale), LookBack (impianto storico) TTP osservate: - T1200 – Hardware Additions (uso di supporto USB rimovibile per boot esterno) - Bypass del sistema operativo e degli agenti EDR tramite avvio da media esterno - Scrittura dell'impianto direttamente su disco, fuori dal contesto OS - Persistenza tramite avvio automatico al riavvio successivo del sistema - Capacità: keylogging, screenshot capture, file collection, credential theft - Nessuna attività di rete rilevabile durante la fase di compromissione iniziale Finestra operativa nota: marzo-maggio 2026 Bersagli: giornalisti, ricercatori/scienziati e altri professionisti stranieri in viaggio in Cina Contesto di compromissione: laptop incustoditi in stanze d'albergo durante eventi/conferenze Fonte: CrowdStrike 2026 Threat Hunting Report (pubblicato 3 agosto 2026)
  • 0 Votazioni
    3 Post
    0 Visualizzazioni
    fucinafibonacci@mastodon.uno
    @andre123 @economia l'ultimo baco da seta a Como l'hanno visto nel diciannovesimo secolo. Ma hanno fatto miliardi vendendo sciarpe prodotte in Cina. Finché un giorno hanno cominciato a venderle loro 🤷‍♂️
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    fucinafibonacci@mastodon.uno
    E intanto le importazione nella #EU sono cresciute del 45% negli ultimi 5 anni (36% solo nel 2025). Per fortuna che adesso che abbiamo risolto il problema con la tassa di 3 euro sui pacchi. Ecco quanto costerebbe all’Occidente staccarsi dalla #Cina - Startmag https://www.startmag.it/mondo/costo-distacco-cina/ @economia
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    fucinafibonacci@mastodon.uno
    La #Cina riprese i rapporti diplomatici con gli #USA a inizio anni 70 grazie a Henry Kissinger. Perché a Pechino un politico nato in Germania (com'era lui) meritava almeno l'attenzione, a differenza di una nazione con meno di 200 anni di storia. Come dar loro torto quando si leggono articoli come questo.Gli americani hanno scoperto da #ChristopherNolan che esiste l’Odissea? https://www.avvenire.it/agora/cultura/gli-americani-hanno-scoperto-da-nolan-che-esiste-lodissea_111059?utm_source=newsshowcase&utm_medium=discover&utm_campaign=CCwQlobh0tWx2sW8ARiizraoh--5o7cBKhkIMCoQCAAqBwgKMLeU_Aow4tCIAzD8hJgC&utm_content=related @cultura #cinema
  • Si vis pacem para bellum.

    Mondo cina
    5
    0 Votazioni
    5 Post
    0 Visualizzazioni
    andrearastelli@mastodon.uno
    @fucinafibonacci che sia la volta buona che (finalmente) si inizia a mettere soldi nella ricerca?
  • 0 Votazioni
    1 Post
    34 Visualizzazioni
    redhotcyber@mastodon.bida.im
    I modelli AI open-weight spaventano anche la Cina! In arrivo nuove restrizioni?📌 Link all'articolo : https://www.redhotcyber.com/post/i-modelli-ai-open-weight-spaventano-anche-la-cina-in-arrivo-nuove-restrizioni/A cura di Carolina Vivianti#redhotcyber #news #intelligenzaartificiale #aiopenweight #cina #innovazione #glm52 #zhipuai
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    peacelink@sociale.network
    https://www.youtube.com/watch?v=vBOQtG-TaVU Il computer quantistico e la geopolitica #Cina #USA #digitale #AI #geopolitica
  • La ruota gira.

    Mondo nobel usa cina
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    fucinafibonacci@mastodon.uno
    La ruota gira. Sempre più velocemente. Il #Nobel per la chimica Omar Yaghi lascia gli #USA e sceglie la #Cina - la Repubblica https://www.repubblica.it/green-and-blue/2026/07/07/news/il_nobel_per_la_chimica_omar_yaghi_lascia_gli_usa_e_sceglie_la_cina-425456792/ @economia
  • 0 Votazioni
    1 Post
    36 Visualizzazioni
    redhotcyber@mastodon.bida.im
    La Cina stringe il controllo sugli agenti AI: vietati i chatbot che simulano relazioni emotive📌 Link all'articolo : https://www.redhotcyber.com/post/la-cina-stringe-il-controllo-sugli-agenti-ai-vietati-i-chatbot-che-simulano-relazioni-emotive/A cura di Carolina Vivianti#redhotcyber #news #intelligenzaartificiale #regolamentazione #cina #dipendenza #agentiai
  • 0 Votazioni
    1 Post
    40 Visualizzazioni
    redhotcyber@mastodon.bida.im
    PwC: l’Intelligenza Artificiale non elimina il lavoro ma lo espande. Sarà vero?📌 Link all'articolo : https://www.redhotcyber.com/post/nuova-analisi-di-pwc-ai-non-elimina-il-lavoro-ma-lo-espande-sara-vero/A cura di Carolina Vivianti#redhotcyber #news #intelligenzaartificiale #cina #europa #italia #lavoro #aumentodelleopportunità
  • 0 Votazioni
    1 Post
    0 Visualizzazioni
    sbilanciamoci@sociale.network
    Stellantis si fa in due? Le attività europee ai cinesi? https://sbilanciamoci.info/stellantis-si-fa-in-due-le-attivita-europee-ai-cinesi/ #Economiaefinanza #autoelettrica #primopiano #automotive #Stellantis #auto #Cina #BYD
  • Come si vota in Cinahttps://youtu.be/9_37lVm-U2c

    Mondo cina
    1
    0 Votazioni
    1 Post
    0 Visualizzazioni
    peacelink@sociale.network
    Come si vota in Cinahttps://youtu.be/9_37lVm-U2c#Cina
  • 0 Votazioni
    1 Post
    27 Visualizzazioni
    redhotcyber@mastodon.bida.im
    Venti Agentici: la Cina elimina 12.000 programmi di laurea e rinnova la scuola📌 Link all'articolo : https://www.redhotcyber.com/post/venti-agentici-la-cina-elimina-12-000-programmi-di-laurea-e-rinnova-la-scuola/A cura di Massimiliano Brolli#redhotcyber #news #riformauniversitaria #istruzione #cina #nuoviprogrammidiLaurea #economia